
Un registro de auditoría de datos recoge cada inserción, actualización y eliminación aplicada a un registro: quién realizó el cambio, cuándo, desde qué sistema y cuál era el valor anterior. Sin él, la gobernanza de datos no es más que una declaración de intenciones, no una práctica verificable. Los sectores regulados exigen por ley la existencia de registros de auditoría; el resto los necesita para confiar en sus análisis.
¿Estás listo para implementar una calidad de datos apta para auditorías? Reserva una demostración con el equipo de Match Data Pro y descubre todo el proceso de gobernanza en acción.
Por qué son importantes las pistas de auditoría para la gobernanza de los datos
Los marcos de gobernanza de datos exigen la rendición de cuentas a nivel de registro, no solo a nivel de conjunto de datos. Normativas como el RGPD, la HIPAA, la ley SOX y la CCPA exigen a las organizaciones que demuestren que los datos se han gestionado correctamente y que presenten pruebas cuando se les solicite. El registro de auditoría constituye esa prueba.
Imaginemos que un profesional sanitario actualiza la dirección de un paciente. Sin un registro, no hay forma de demostrar que se haya eliminado la dirección anterior, quién autorizó el cambio o si la actualización se ha aplicado correctamente en todos los sistemas. Un solo cambio de dirección erróneo puede provocar que las recetas se envíen a una dirección equivocada y dar lugar a una notificación de violación de datos.
En el caso de los equipos financieros, la ley SOX exige que cualquier modificación de un registro financiero relevante pueda atribuirse a un usuario autorizado. En el ámbito del marketing, el artículo 30 del RGPD exige que se mantengan registros de las actividades de tratamiento, incluyendo qué datos personales se han modificado y cuándo. La sanción por incumplimiento puede ascender hasta el 4 % de la facturación anual global.
Lo que realmente inspeccionan las autoridades reguladoras
- El estado anterior y el estado posterior de cada campo modificado
- La identidad del usuario o del sistema que realizó el cambio
- La marca de tiempo, con una precisión de segundos
- El sistema de origen o la integración que ha desencadenado el evento
- Pruebas de que el cambio fue autorizado (registro de acceso basado en roles)
Los cinco componentes de un registro de auditoría de datos eficaz
No todos los registros de cambios cumplen los requisitos para considerarse un registro de auditoría de nivel de gobernanza. Un registro auténtico consta de cinco componentes que funcionan de forma conjunta.
1. Captura de deltas a nivel de campo
El registro a nivel de fila («se ha actualizado el registro 4421») no es suficiente. Se necesitan cambios a nivel de campo: qué columnas concretas han cambiado, cuál era el valor anterior y cuál es el nuevo. Ejemplo:
| ID del registro | Campo | Valor anterior | Nuevo valor | Modificado por | Marca de tiempo |
|---|---|---|---|---|---|
| CUST-8801 | correo electrónico | jsmith@acme.com | john.smith@acme.com | crm_import_job | 7 de octubre de 2026, 09:14:33 UTC |
| CUST-8801 | teléfono | 555-0100 | 555-0198 | api_user: operaciones de revisión | 7 de octubre de 2026, 09:14:33 UTC |
2. Almacenamiento inmutable de registros
Las entradas de auditoría deben ser de escritura única. Si un atacante puede sobrescribir el registro, ya no se trata de un registro de auditoría. El almacenamiento de solo adición, el hash criptográfico de las secuencias de registro o el almacenamiento de objetos de escritura única (S3 Object Lock, Azure Immutable Blob Storage) son las opciones estándar.
3. Metadatos de identidad y acceso
Cada entrada del registro debe indicar quién es el actor: un usuario humano (con su rol), una tarea automatizada (con su ID de tarea y su activador programado) o una llamada a una API externa (con el ID de cliente autenticado). Esto es lo que vincula un cambio en los datos con una acción autorizada.
4. Etiquetado en el sistema de origen
En entornos con múltiples sistemas —CRM, ERP, automatización de marketing, almacén de datos—, los registros proceden de muchos sitios. Etiqueta cada entrada indicando el sistema de origen y el conector de integración. Cuando surja un conflicto, podrás rastrear exactamente qué fuente introdujo el valor erróneo.
5. Enrutamiento conforme a la normativa
Los cambios de alto riesgo (campos de información de identificación personal, campos financieros, fusiones de registros maestros) deben activar una comprobación de cumplimiento normativo en el momento de la escritura. Los cambios que no superen la comprobación se envían a una cola de revisión, en lugar de confirmarse de forma silenciosa. Esto evita que los datos erróneos lleguen al registro de referencia, al tiempo que se conserva un registro completo del cambio intentado.
Cómo Match Data Pro facilita la creación de flujos de datos preparados para auditorías
El proceso de control de calidad de datos de Match Data Pro registra el origen de cada operación que realiza. Cada paso de limpieza, cada proceso de estandarización, cada fusión para la deduplicación y cada decisión de resolución de entidades genera una entrada en el registro con marca de tiempo que incluye los valores de los campos antes y después, la regla o el algoritmo que provocó el cambio, la puntuación de confianza y la identidad del operador.
Auditoría de deduplicación y fusión
Cuando el motor de deduplicación de Match Data Pro identifica dos registros como duplicados y los fusiona en un registro de referencia, el registro de auditoría recoge toda la información relativa a la decisión de fusión: la puntuación de coincidencia, las ponderaciones del algoritmo, la regla de supervivencia aplicada y ambos registros de origen conservados en su estado anterior a la fusión. Si un sistema posterior cuestiona la fusión, se puede reproducir exactamente la lógica que la generó.
Decisiones sobre la resolución de entidades
La resolución de entidades impulsada por Senzing en Match Data Pro registra cada decisión de vinculación a nivel del grafo de relaciones. Ya se trate de dos registros vinculados como la misma entidad, desvinculados debido a un cambio en el umbral o derivados a revisión manual, cada transición de estado se registra con un código de motivo y una marca de tiempo.
Registros de automatización de tareas
Las tareas programadas de calidad de datos se ejecutan según una programación configurada y, al finalizar, generan registros JSON estructurados. Cada registro incluye los registros procesados, los modificados, los marcados, los errores detectados y la duración. Estos registros se incorporan directamente a los paneles de informes y pueden exportarse para su revisión en materia de cumplimiento normativo.
Creación del registro de auditoría: un flujo de trabajo práctico en seis etapas
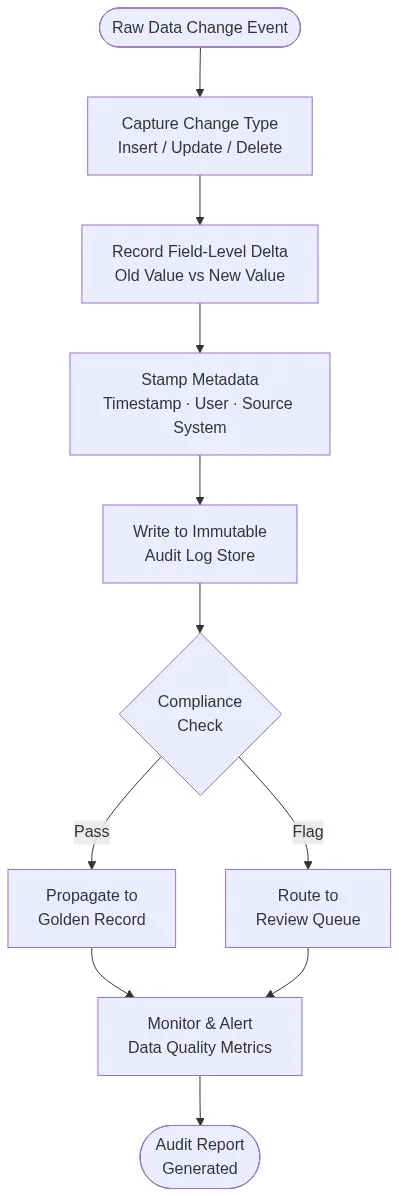
A continuación se presenta el flujo de trabajo paso a paso para implementar un registro de auditoría conforme a los requisitos de gobernanza en un programa de calidad de datos. El siguiente diagrama muestra el flujo completo, desde el evento de cambio sin procesar hasta el informe de auditoría.
Fase 1: Detectar los acontecimientos que provocan cambios
Utiliza disparadores de base de datos, flujos de captura de cambios (CDC) o ganchos a nivel de plataforma para interceptar cada operación de inserción, actualización y eliminación antes de que se confirme. No te limites a confiar únicamente en el registro de eventos de la capa de aplicación, ya que este no detecta las importaciones masivas, las operaciones de escritura de la API ni el acceso directo a la base de datos.
Etapa 2: Registrar la diferencia
Para cada evento interceptado, registra el valor anterior y el nuevo de cada campo modificado. Almacena el valor nulo como «el campo no existía» para distinguir entre los campos en blanco y los que faltan.
Etapa 3: Metadatos del sello
Añade el actor, la marca de tiempo (UTC), el sistema de origen y el tipo de cambio (INSERT / UPDATE / DELETE) a cada registro delta. Utiliza un número de secuencia que aumente de forma monótona para detectar lagunas en el registro.
Etapa 4: Escribir en el almacén inmutable
Escribe el delta marcado en un almacén de auditoría de solo adición. Para las implementaciones en la nube, el almacenamiento de objetos con políticas de bloqueo de objetos es la opción más rentable. Para entornos locales, el almacenamiento WORM de una sola escritura o una base de datos de auditoría dedicada con permisos de eliminación restringidos permiten obtener el mismo resultado.
Etapa 5: Realizar comprobaciones de cumplimiento
Cuando se produzcan cambios en los campos considerados sensibles (correo electrónico, número de identificación nacional, número de cuenta bancaria, dirección), se activará una comprobación de cumplimiento normativo en tiempo real. Los cambios que cumplan con la política se incorporarán al registro de referencia. Los cambios marcados se enviarán a una cola de revisión manual, junto con el contexto completo de la auditoría.
Fase 6: Seguimiento y presentación de informes
Introduce el registro de auditoría en una capa de supervisión que avise de anomalías: un solo usuario que modifique más de 500 registros en una sola sesión, un campo que nunca se haya modificado y que de repente reciba actualizaciones masivas, o una tasa de fallos en las comprobaciones de cumplimiento superior a un umbral configurado.
¿Quieres ver cómo Match Data Pro gestiona la calidad de los datos con un nivel de auditoría, desde la creación de perfiles hasta la resolución de entidades? Empieza hoy mismo una prueba gratuita, sin necesidad de contrato.
Registros de auditoría en operaciones habituales relacionadas con la calidad de los datos
Auditoría de verificación de direcciones
Cuando el sistema de verificación de direcciones de CASS corrige un registro postal, la entrada de auditoría registra los datos de entrada sin procesar, los datos de salida corregidos, el código de verificación (coincidencia, no coincidencia, valor por defecto) y la marca de tiempo de la verificación. Si un envío es devuelto, se puede demostrar que la dirección se verificó en una fecha concreta y que la corrección del USPS se aplicó correctamente.
Auditoría de perfiles de datos
La creación de perfiles de datos mediante IA de Match Data Pro captura una instantánea de cada conjunto de datos que analiza: índices de valores nulos, distribuciones de patrones, recuentos de valores atípicos y puntuaciones de calidad a nivel de campo. Cada ejecución de la creación de perfiles lleva una marca de tiempo y una versión. Si se ejecuta un segundo perfil tras la limpieza de datos, la diferencia es una prueba de la mejora en la calidad, lo cual resulta útil tanto para la elaboración de informes de gobernanza como para la verificación de los acuerdos de nivel de servicio (SLA) de los proveedores.
Auditoría de importación y exportación
Cada tarea de importación que introduce registros en Match Data Pro y cada exportación que envía datos limpios a los sistemas posteriores queda registrada con el recuento de filas, los registros rechazados y las reglas de transformación aplicadas. De este modo, se cierra el ciclo de trazabilidad desde el archivo de origen hasta el sistema de destino.
Preguntas frecuentes
¿Qué es un registro de auditoría de datos en el ámbito de la gobernanza de datos?
Un registro de auditoría de datos es un registro inmutable y con marca de tiempo de cada cambio realizado en un conjunto de datos, en el que se indica quién lo modificó, cuándo, cuál era el valor anterior y cuál es el nuevo. En el ámbito de la gobernanza de datos, los registros de auditoría constituyen la capa de pruebas que acredita que se han respetado las políticas de tratamiento de datos y que los organismos reguladores pueden inspeccionar cuando lo soliciten.
¿Qué normativas exigen un registro de auditoría de datos?
El RGPD (artículo 30, registros de tratamiento), la HIPAA (controles de auditoría según la Norma de Seguridad), la ley SOX (controles de las secciones 302 y 404 sobre registros financieros) y la CCPA (registros del tratamiento de datos de los consumidores) exigen a las organizaciones que mantengan registros verificables sobre cómo se han tratado y modificado los datos personales y financieros. Los plazos de conservación específicos varían entre 3 y 7 años, dependiendo de la normativa.
¿Durante cuánto tiempo deben conservarse los registros de auditoría?
Los requisitos de conservación varían según la normativa: la HIPAA exige 6 años, la ley SOX exige 7 años y el RGPD exige que los registros se conserven mientras sean relevantes para el tratamiento activo. Como referencia práctica, la mayoría de los programas de gobernanza de datos conservan los registros de auditoría durante 7 años y, al cabo de 2 años, los archivan en un almacenamiento de objetos de bajo coste para controlar los gastos.
¿Cuál es la diferencia entre un registro de auditoría y un registro de cambios?
Un registro de cambios recoge qué se ha modificado; un registro de auditoría recoge qué se ha modificado, quién lo ha modificado, por qué se autorizó y que no puede modificarse a posteriori. Un registro de auditoría es un registro de cambios inmutable, vinculado a una identidad y de nivel de gobernanza. Un registro de cambios es una herramienta de desarrollo. En entornos regulados, solo un registro de auditoría cumple los requisitos de cumplimiento normativo.
¿Pueden las herramientas automatizadas de control de calidad de datos generar registros de auditoría?
Sí. Plataformas como Match Data Pro registran cada operación que realizan —limpieza, estandarización, deduplicación, fusiones, decisiones de resolución de entidades, verificación de direcciones— con los valores «antes» y «después» a nivel de campo, marcas de tiempo y la regla o algoritmo que provocó el cambio. Esto significa que el registro de auditoría se genera automáticamente, sin necesidad de documentar manualmente cada paso del proceso de calidad de los datos.